AI平台的分享功能可能是数据泄露口:上线前必查清单
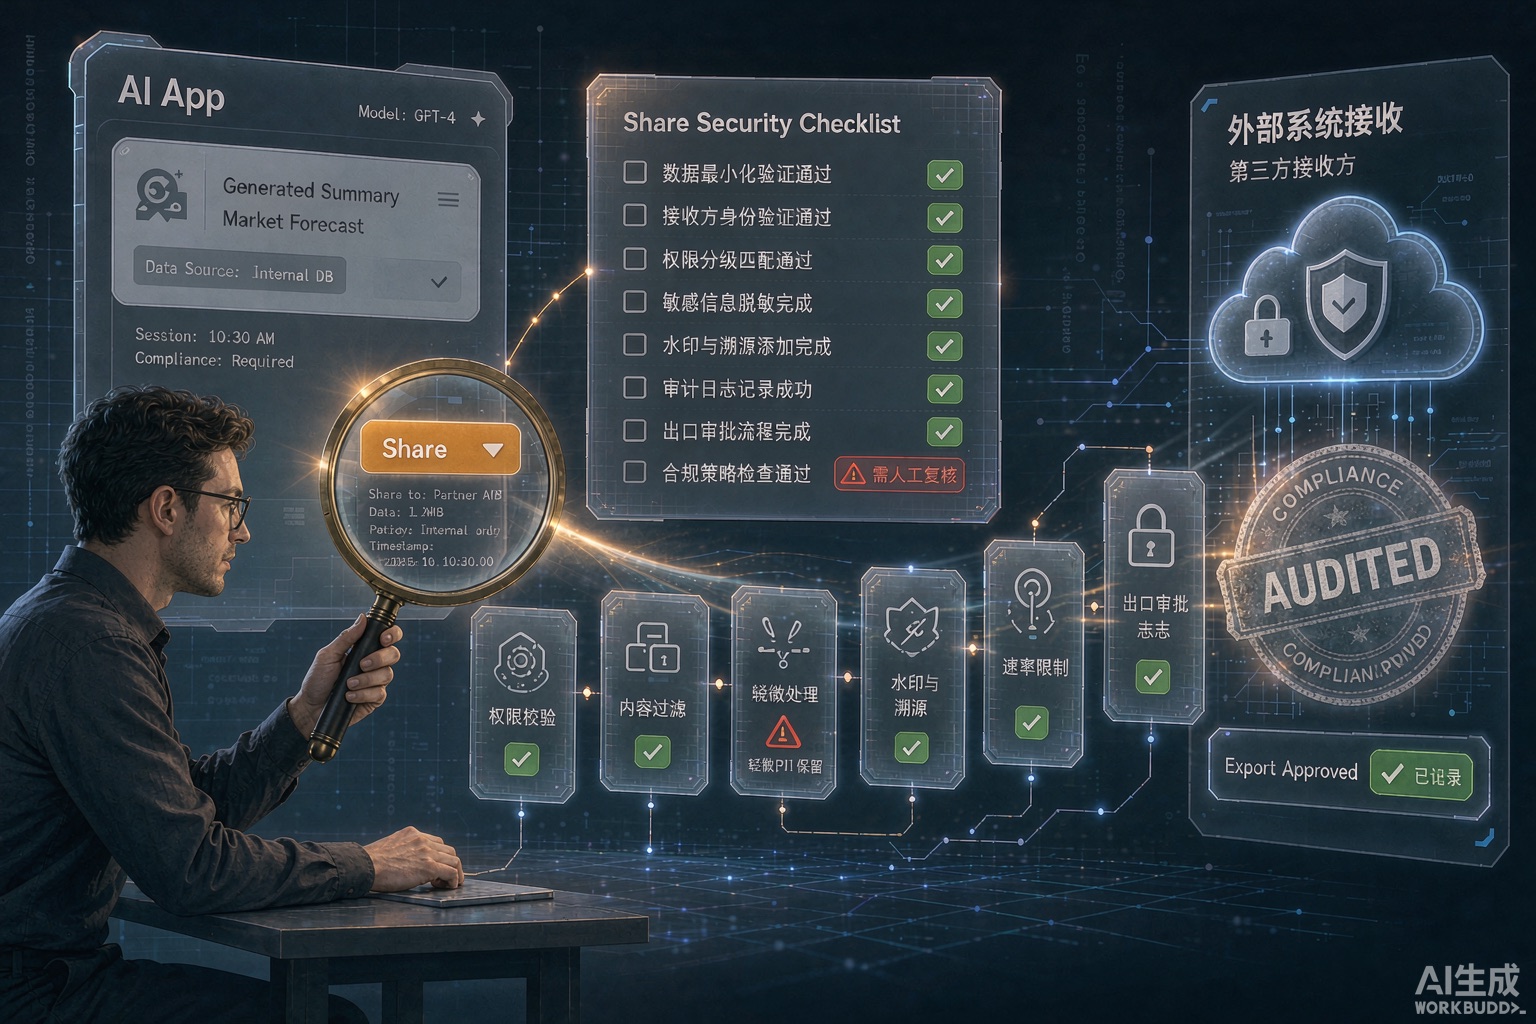
为什么分享功能是隐形出口
AI平台工程师做分享功能的思路是“让用户方便地把精彩对话发给同事”。但安全视角完全不同:每一个可分享的链接,都是一个可能被外部访问的数据端点。Meta Muse的枚举攻击证明,如果链接生成规则可预测、访问控制不严格,攻击者可以像翻电话簿一样批量翻你的“对话库”。
上线前必查清单
一、链接机制
- 分享链接是否包含随机不可猜测的token?
- 链接是否有过期时间?
- 是否支持随时撤销已分享的链接?
二、内容作用域
- 分享的是单条回复还是整个对话线程?
- 对话前段涉及敏感信息时,分享会不会连带带出?
- 有没有“分享前预览”让用户确认到底分享了什么?
三、访问控制
- 未登录用户能否直接打开链接?
- 是否有访问频率限制防枚举?
- 企业版是否支持禁止对外分享?
四、审计能力
- 管理员能否看到谁分享过什么?
- 发生泄露后能否快速定位影响范围?
一个简单的落地策略
对中小企业来说,不必等厂商全部做到位,可以直接在管理端设规则:
- 默认关闭对外分享,需要时按次申请
- 敏感项目群组禁用导出,用内部协作链接替代
- 每季度审计一次分享记录,把“分享出去的对话”当作“发出去的邮件”来管理
结语
安全评审不该只看模型强不强,更要看数据从平台流出的每一条通道。分享、导出、集成API——这三处是最容易出事的地方。