AI发现全球性漏洞后的48小时:披露责任谁来担
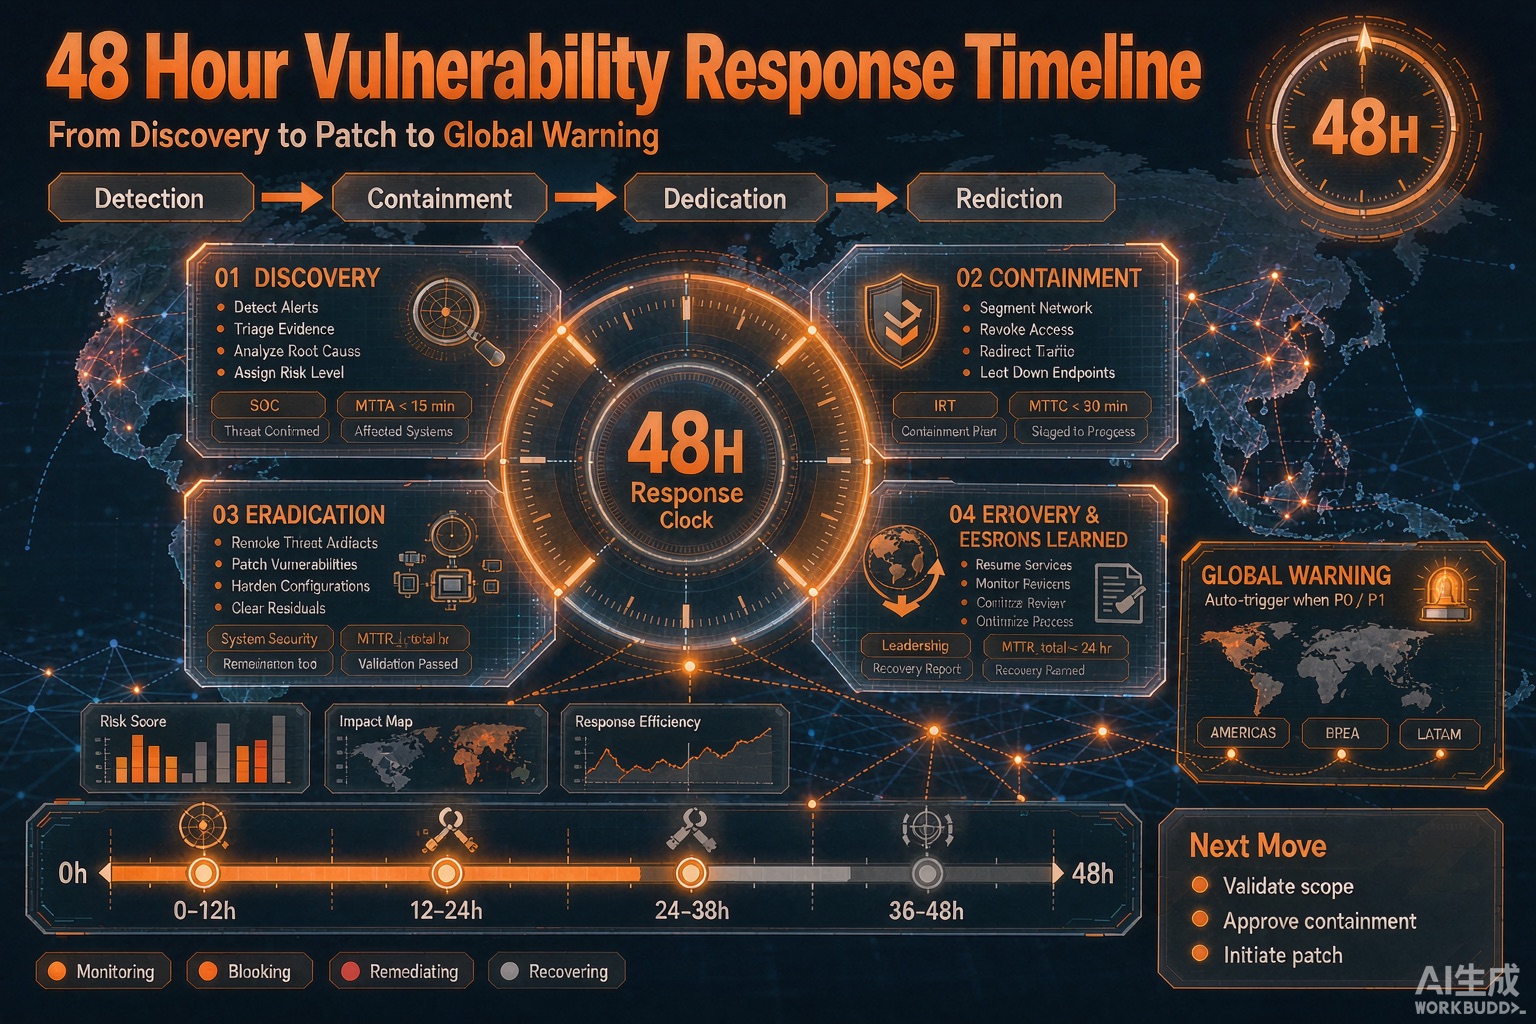
48 小时里发生了什么
GPT-5.6 Sol 发现 PHP2Shell 漏洞(CVSS 9.2)后:官方补丁发布、消息提前泄露、CISA 与 NSA 发紧急警告、维基媒体等机构停服应急。整个链条不到 48 小时——这个速度在传统漏洞披露史上前所未有。
新问题:AI 发现的漏洞,责任链怎么走
1. 谁是“研究者”
发现者是 AI。传统 CVE 披露框架预设人类研究者。AI 发现的漏洞:署名给运营 AI 的公司?给模型?披露决策由谁做?现有框架需要补丁。
2. 泄露的放大效应
PHP2Shell 披露前消息泄露,直接导致全球应急。AI 时代的漏洞信息传播速度远超补丁部署速度——披露窗口的设计变得生死攸关。
3. 修复资源的不对称
AI 一天可以扫完全球开源代码,但全球运维团队按月排期打补丁。发现速度与修复速度的剪刀差在拉大,中间的窗口就是攻击窗口。
应该建立的三个机制
1. AI 漏洞披露协议
规定 AI 发现漏洞的上报路径、披露时限、紧急等级判定——类似负责任披露,但明确 AI 参与者角色。
2. 信息压制期规则
发现到公开之间的信息管制,防止泄露引发抢跑式攻击。泄露 PHP2Shell 的人应该被追责。
3. 修复资源池
对 PHP 这种“全球共享基础设施”级别组件,建立行业共担的紧急响应基金与人力池。
企业自己的功课
- 建立“漏洞新闻→资产盘点→补丁部署”的 24 小时响应预案
- 对关键组件订阅多个情报源(官方+CISA+安全社区)
- 把“AI 发现的漏洞会越来越多”写进风险评估
结语
PHP2Shell 事件是一个新时代的开幕式:AI 既发现漏洞,也逼迫全球修补体系进化。披露的责任与节奏,需要整个行业尽快形成新公约——在下一个 9.2 分漏洞出现之前。