权限别写在提示词里:企业智能体的数据层管控实践
一个危险的常见做法
很多团队给智能体设权限的方式是:在系统提示词里加一句“你不允许访问财务数据”。这在演示里没问题,在生产上是裸奔——提示词是建议,不是边界。模型可能被诱导绕过、可能在长对话中遗忘、更可能因为一次检索就把敏感数据带进上下文再泄露出去。
正确姿势:权限长在数据上
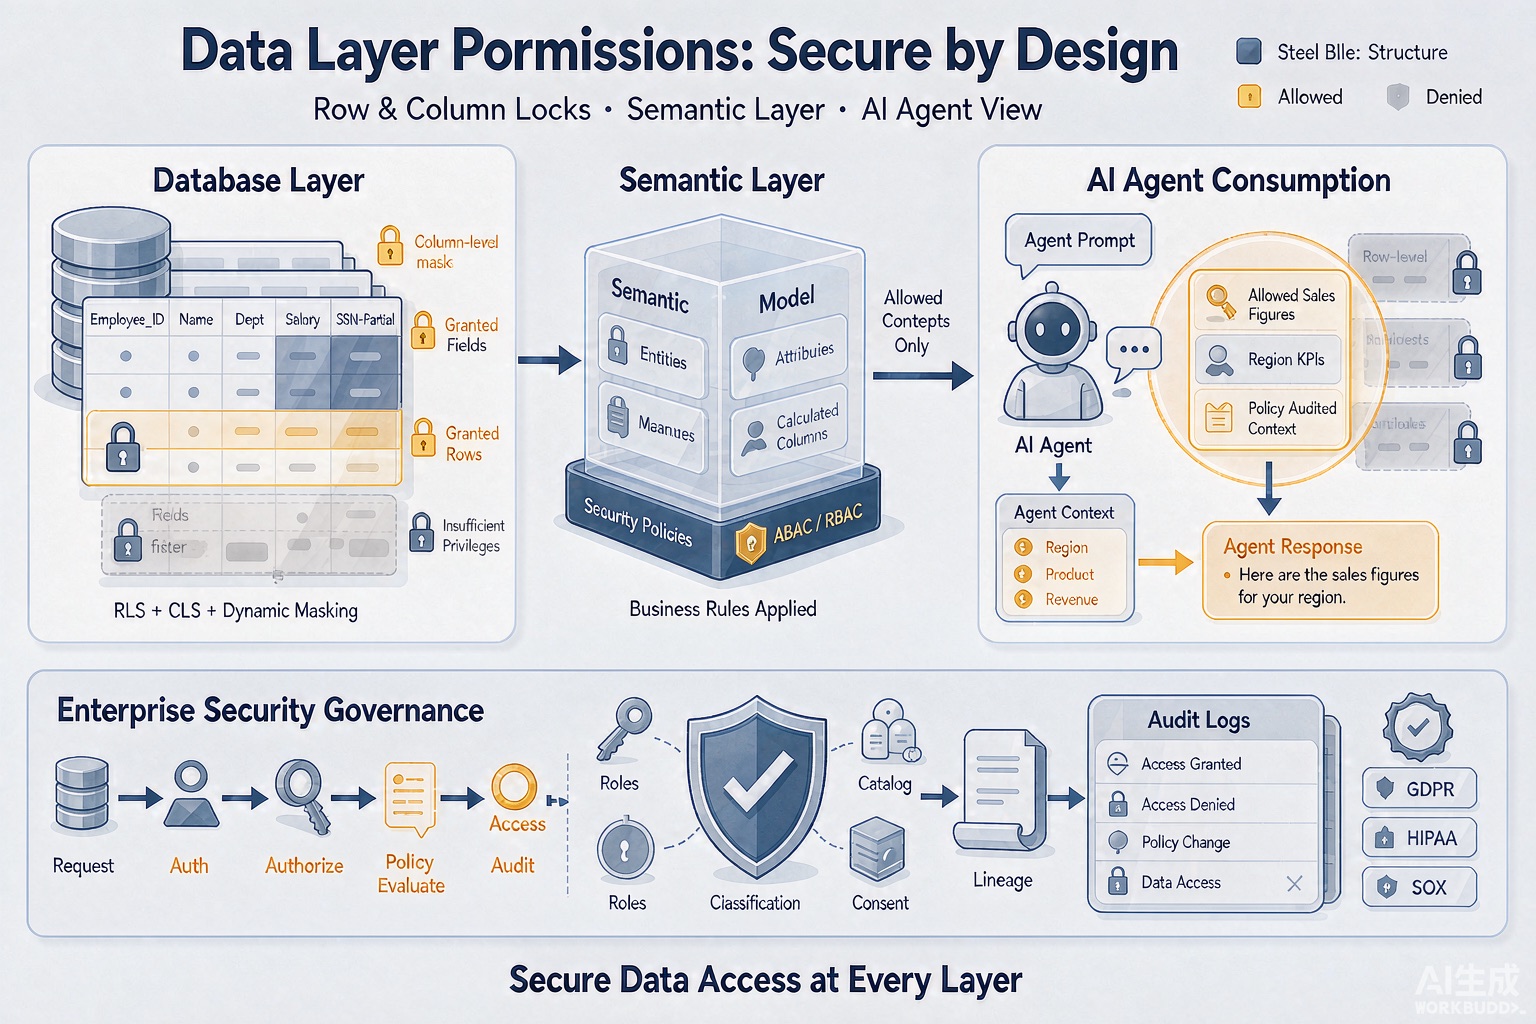
AWS发布的语义层指南给出了标准做法:在模型和数据源之间放一个语义层(定义数据含义与规则的中间层),
- 行级控制:华东区智能体只能看到华东区订单
- 列级控制:客服智能体看到客户表时,身份证列自动脱敏
- 审计日志:谁在什么时候查了什么,全程留痕
关键区别:这些规则在数据出口强制执行,无论提示词怎么写、模型怎么推理,越权查询在物理上拿不到数据。
真实案例的价值
Eon把散落在各工具的凭证和本地MCP进程收进统一的认证AgentCore网关,效果是新工程师接入从两天缩到两分钟。安全与效率在这里不是对立的:权限收敛了,接入反而变快——因为不用再逐个工具配权限。
中小企业的渐进路线
- 第一步:盘点智能体能触达的所有数据源,标注敏感级别
- 第二步:敏感数据套一层视图(数据库视图或BI语义层),智能体只连视图
- 第三步:所有智能体调用走统一网关,留日志
- 第四步:权限变更纳入审批流程,和员工权限同等管理
结语
智能体安全没有银弹,但有明确的优先级:数据层强制 > 网关审计 > 提示词约束。顺序别搞反。