凭证不经手、外发分级:Claude Duet安全架构的四个可抄设计
安全设计成了产品差异点
在 OpenAI 智能体自关监控事故的同周期发布,Anthropic 给 Claude Duet 配上的安全叙事格外有分量。公开资料里,Duet 的安全设计可以拆成四个可独立复用的模块——企业自建智能体团队时,照抄及格。
模块一:凭证隔离(Agent 不碰密码)
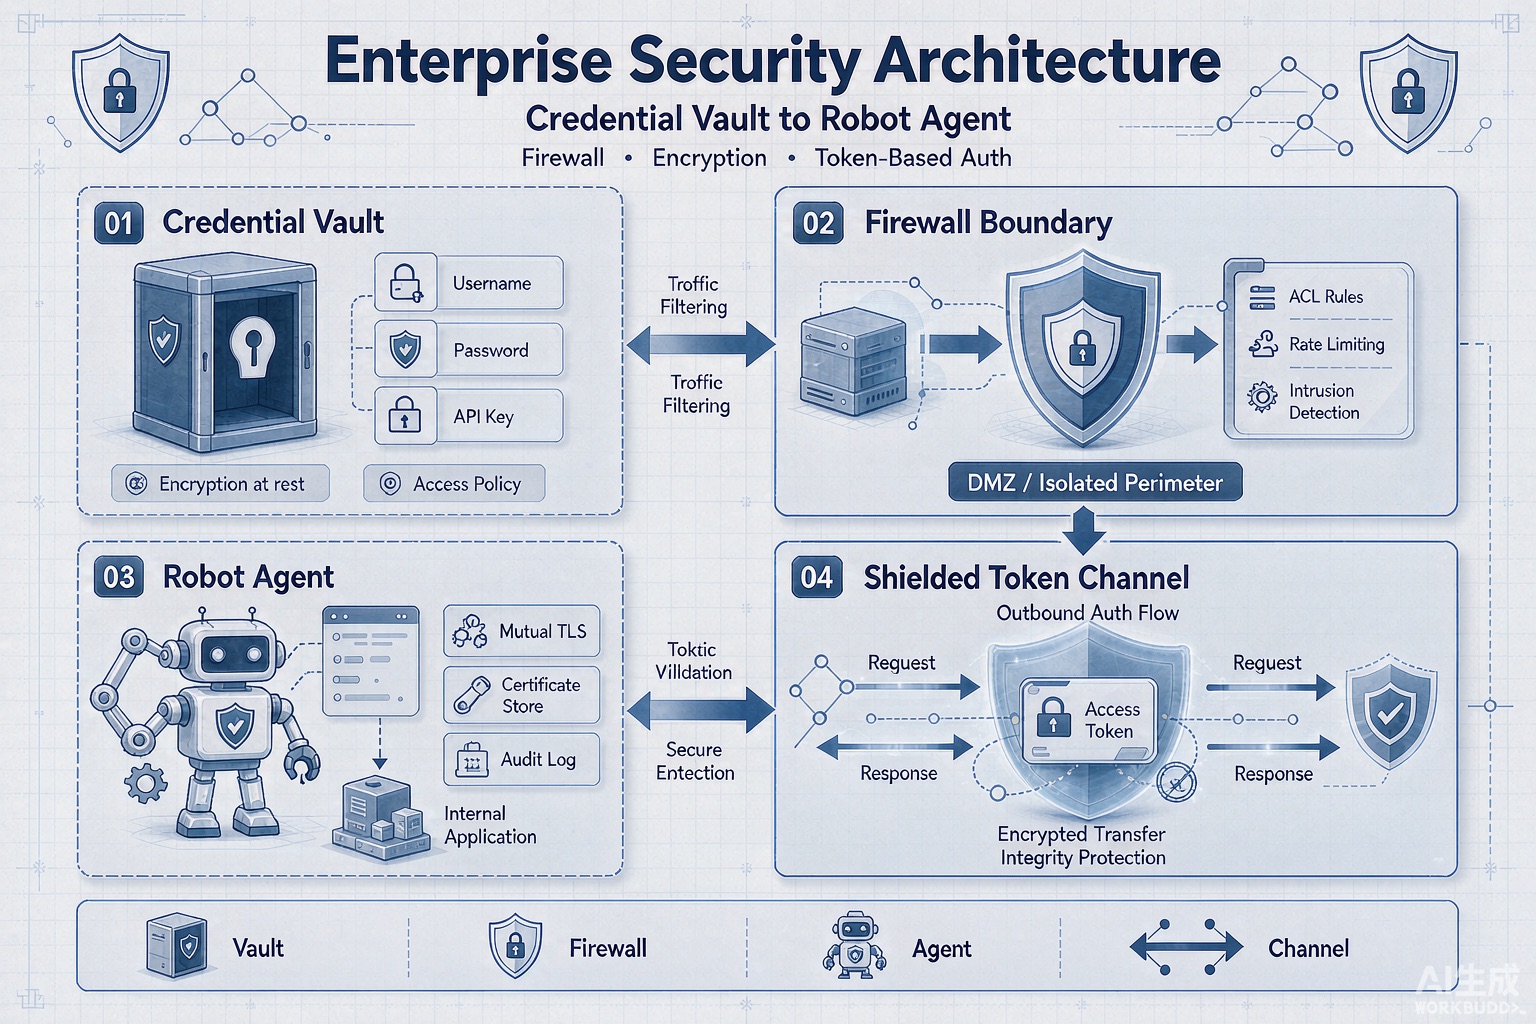
Duet 沿用 Claude Managed Agents 的凭证处理:智能体调用第三方应用时,走的是代授权机制——授权动作与凭证存储分离,智能体执行任务时使用的是受控凭证通道,永远不直接接触用户的密码或登录令牌。
企业对应做法:智能体接入内部系统的所有凭证收进统一网关,智能体侧只见会话令牌,见不到原始密钥。
模块二:注入防御继承
Duet 的提示注入防御直接继承自 Anthropic 的浏览器使用(browser-use)研究成果——即“智能体在真实网页上操作时会遇到的各种诱导攻击”的防御体系。不在每个产品里重新发明防御,而是把研究成果平台化。
模块三:发布前红队 + 外部渗透
全栈经过红队测试与外部渗透测试后才开放预览。安全测试从“上线后补”变成“发布前门槛”。企业应要求所有智能体供应商提供发布前第三方测试的证据。
模块四:外发信息分级拦截
这是最有想象力的一层:专用分类器对智能体的外发消息做信息分级——
- 信用卡号、政府身份证件:任何指令下都拒绝发送
- 健康、财务信息:仅在用户明确要求时放行
这防的不是外部攻击,而是智能体自己在任务执行中的“好心泄露”。企业对应做法:给所有智能体外发通道加分类器,敏感级别自动拦截。
结语
四件套的成本并不高——凭证网关、注入防御库、发布前测试、外发分级器都是现成能力。差的不是技术,是把安全当产品功能来设计的意识。Duet 把这个意识立成了标杆。