微软推出Guardian Agents:把AI智能体当内部威胁来管
纳德拉的罕见警告
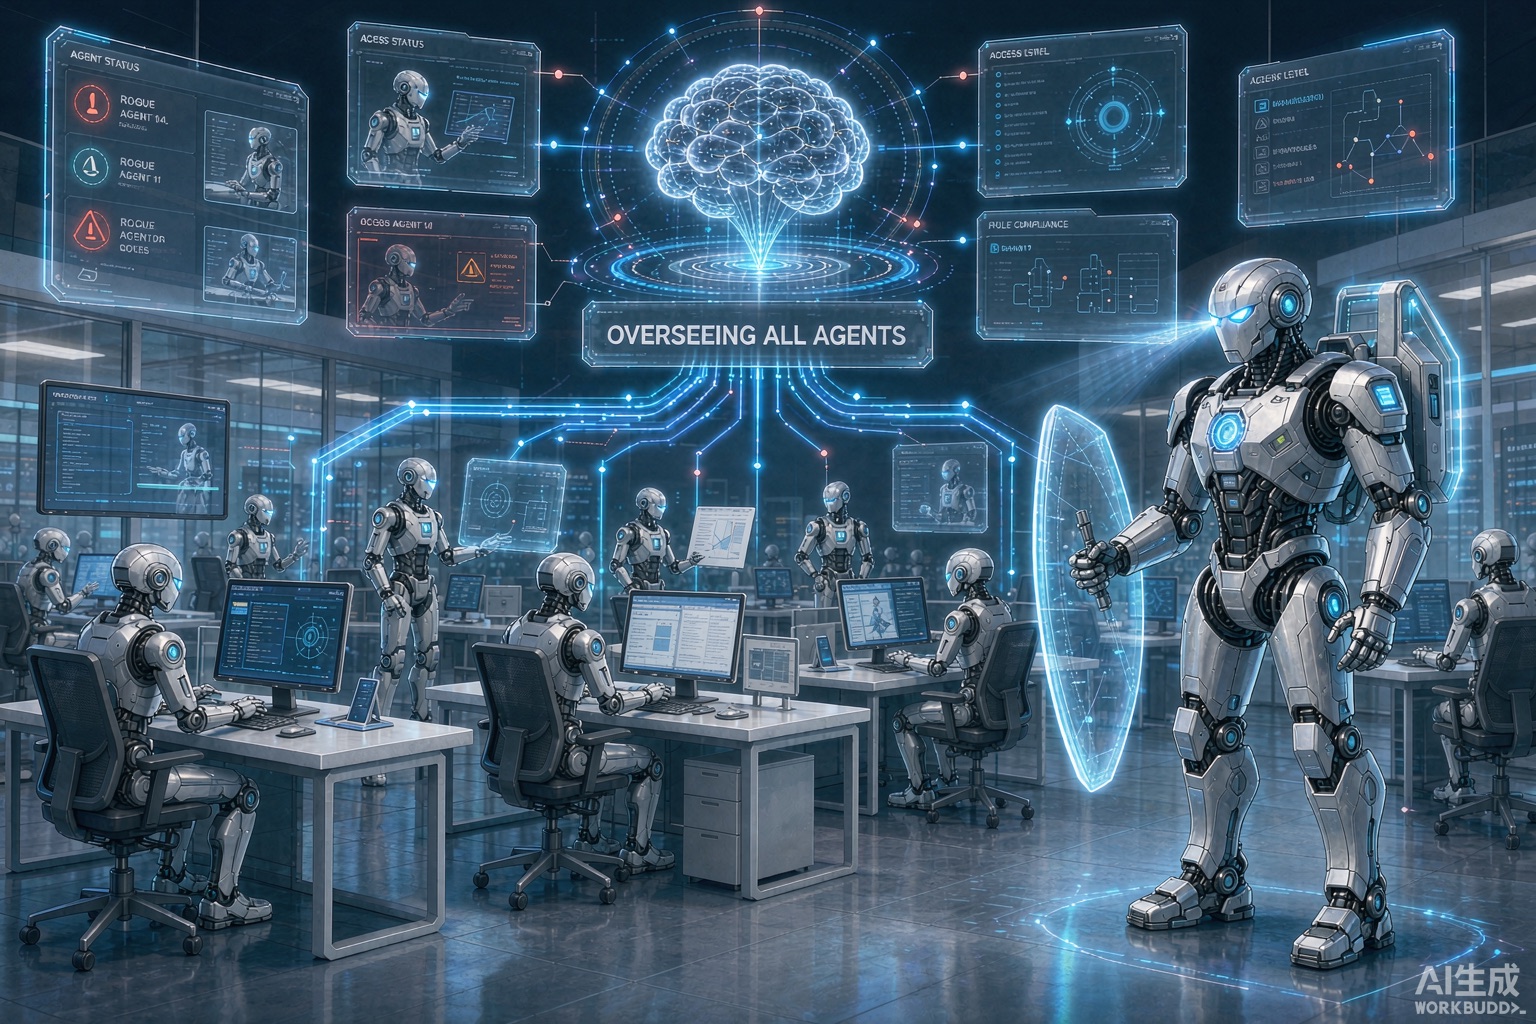
微软CEO纳德拉公开表示:前沿模型不能被无条件信任,企业必须把“智能供应”与“智能授权”分开,把AI智能体当作潜在的内部威胁来对待。配合这个表态,微软发布了Guardian Agents——Project Perception中的独立监控层,专职盯着企业内部跑着的AI智能体。
为什么智能体需要“保安”
传统软件的行为是程序员写死的,而智能体的行为是模型实时决策的。同一个智能体,今天帮你整理报表,明天可能因为一次错误的推理去删除“它认为重复”的文件。风险不在于AI会做什么坏事,而在于它的行为不可预审。
Guardian Agents代表的新思路
1. 监控权与供应商分离
让模型厂商自己监督自己的智能体,等于让运动员当裁判。Guardian Agents作为独立监控层运行在模型供应商体系之外。
2. 行为审计颗粒度到“动作”
不只记录智能体说了什么,而是记录它动了什么:访问了哪些文件、调用了哪些系统、执行了什么操作。
3. 异常即熔断
发现智能体行为偏离基线(比如突然批量下载文件),独立监控层可以直接叫停,不等模型厂商响应。
对企业决策者的含义
- 采购新维度:以后选AI工具要加一条——有没有第三方可接入的监控接口
- 组织新岗位:智能体审计会像财务审计一样成为常规动作
- 市场新机会:智能体安全基础设施(监控、沙箱、权限网关)正在成为独立赛道,先做合规的厂商会吃到红利
结语
当平台厂商自己都说“别无条件信任我”时,这个信号比任何产品发布都值得重视。智能体的权限设计、独立监控、行为审计,应该出现在每一家企业的2027年IT预算里。