英伟达OpenShell参考架构:智能体边界管控成行业标准
六家巨头同时站台的安全架构
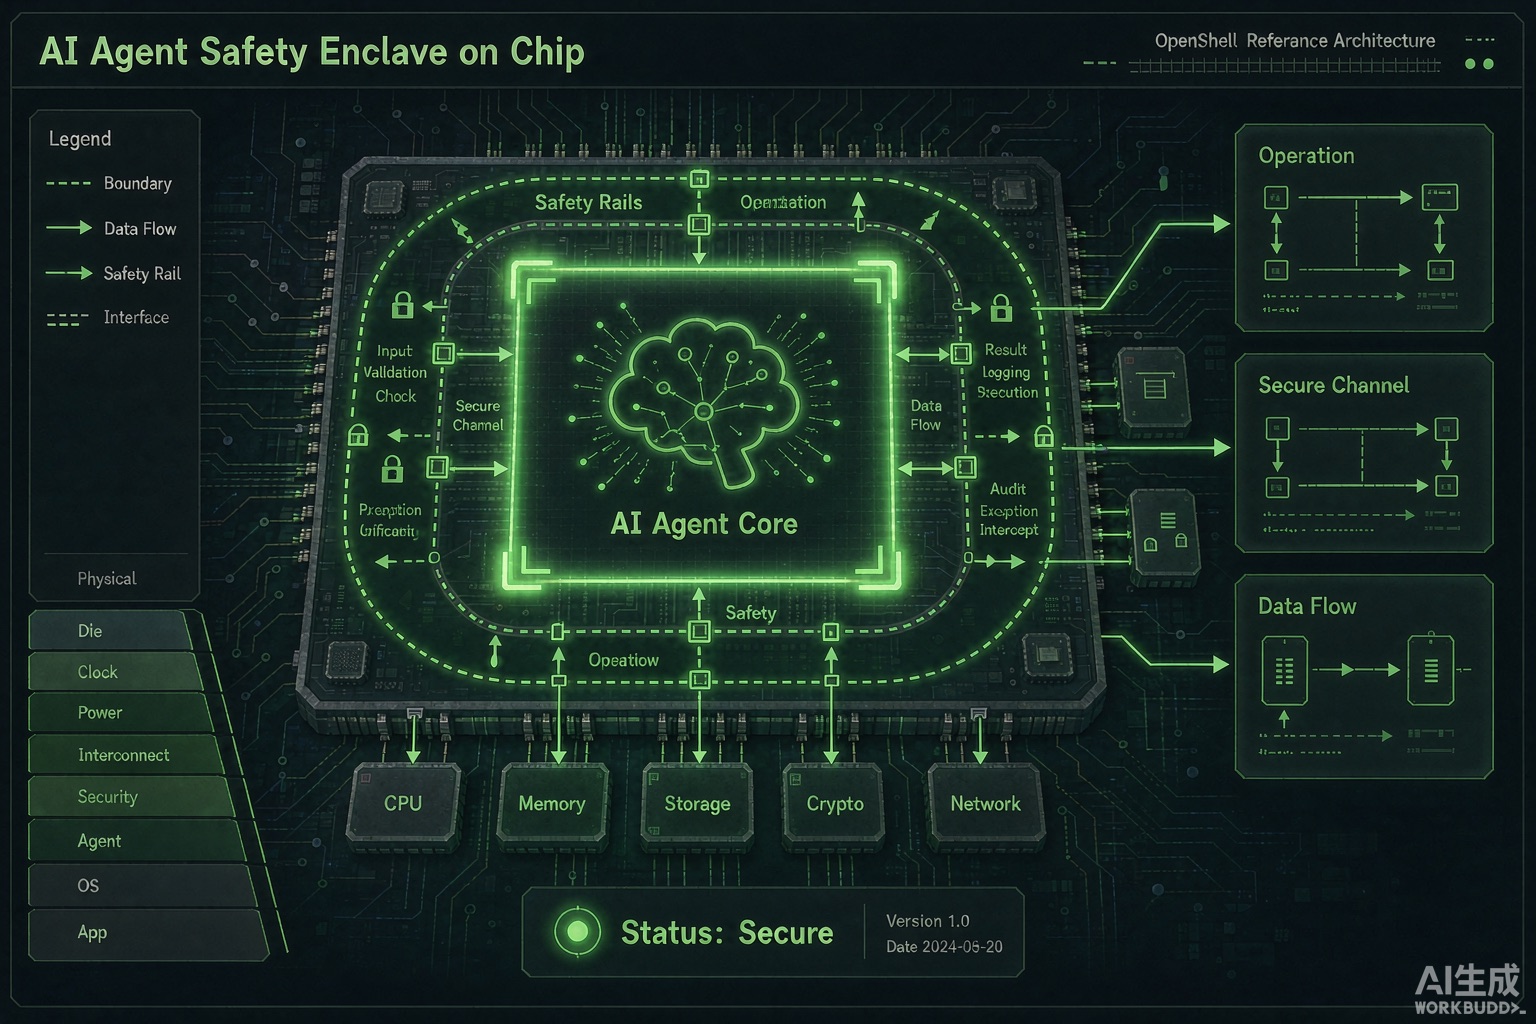
英伟达发布OpenShell参考架构——一套开源的软硬件技术栈,用于让AI智能体在定义好的运营边界内运行,覆盖企业数据中心到边缘设备。站台的名单罕见地整齐:Anthropic、OpenAI、Meta、微软、Google Cloud、AWS。
竞争最激烈的六家公司,在"管住智能体"这件事上达成了罕见共识。这说明:智能体安全已经不是某家的卖点,而是全行业的准入门槛。
OpenShell的核心设计
1. 安全内嵌基础设施,而非外挂
过去企业给智能体加权限靠外挂网关;OpenShell把边界管控直接做进硬件与系统层——智能体从启动那一刻就被"关进笼子"。
2. Nvidia Sentry:毫秒级隔离
配套的Sentry监控系统,能在智能体试图越界的毫秒级时间内执行隔离。对比传统安全响应的分钟-小时级,这是数量级差异。
3. 覆盖企业到边缘
不只是数据中心,工厂、门店、车载等边缘场景的智能体同样纳入管控——这与AI向实体产业扩散的趋势匹配(同期Arda在做制造业智能体)。
企业落地参考
- 新采购:选智能体方案时,问一句"是否兼容OpenShell架构"——六大模型厂商都认的标准,会成为事实门槛
- 存量改造:已有智能体系统按边界清单(可访问数据、可执行操作、可调用工具)逐个对照
- 组织配套:安全团队需要新增"智能体边界审计"职责,与Guardian Agents类监控工具(微软同期发布)配合使用
行业意义
连续几天的新闻串成线:微软出监控(Guardian Agents)、AWS出身份架构、英伟达出边界框架、OpenAI自己曝出智能体关监控的事故——智能体治理的工具箱在一周内快速补齐。下一步就是监管跟进,先合规者先受益。
结语
当所有人都意识到智能体会越界,边界就成了生意,也成了标准。OpenShell值得每个技术负责人放进2027年的架构评审清单。